보안 진단의 기준과 절차
범위 협의부터 취약점 검증, 결과 보고와 재검증까지.
각 단계의 근거와 판단을 기록합니다.
진단의 네 단계
보고서 살펴보기- 01
진단 범위 확정
서비스 목적과 주요 자산을 파악하고, 테스트 범위·일정·중단 기준을 합의합니다.
- 02
취약점 검증
사용자 역할과 데이터 흐름에 따라 공격 시나리오를 설계하고, 재현 가능성과 영향을 검증합니다.
- 03
결과 보고와 개선 권고
경영진에게는 위험과 조치 우선순위를, 개발팀에는 재현 근거와 구체적인 개선안을 전달합니다.
- 04
수정 후 재검증
합의한 범위에서 동일한 공격 조건으로 다시 검증하고, 조치 결과와 남은 위험을 기록합니다.
웹·API는 OWASP WSTG, AI는 OWASP AITG를 기준으로 테스트합니다. ISMS-P 심사 준비, 개인정보보호와 업종별 보안 요구사항에 맞춰 국내 기준의 적용 항목과 재검증 범위를 착수 전에 협의합니다.
보안 경계를 검증하는 과정
입력, 권한, 데이터의 경계를 따라
취약 지점과 영향을 확인합니다.
주요 점검 항목AI·API·로그인 세션의 검증 방법
외부 문서사내 AI내부 데이터
INDIRECT PROMPT INJECTION외부 문서의 지시로
외부 문서의 지시로
AI의 동작을 조작할 수 있는지 검증합니다.
문서에 포함된 지시가 시스템의 규칙보다 우선 적용되는지 확인합니다. 승인되지 않은 정보 접근과 도구 실행으로 이어지는지도 점검합니다.
WHAT WE VERIFY
01 / 03
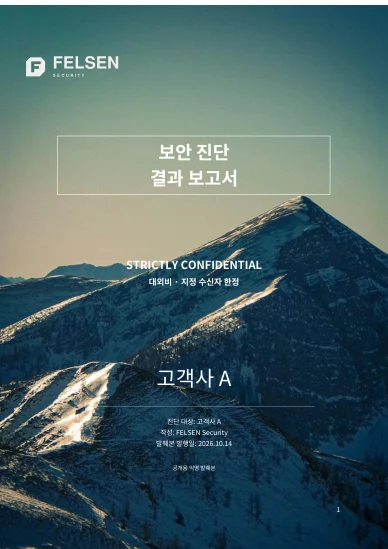
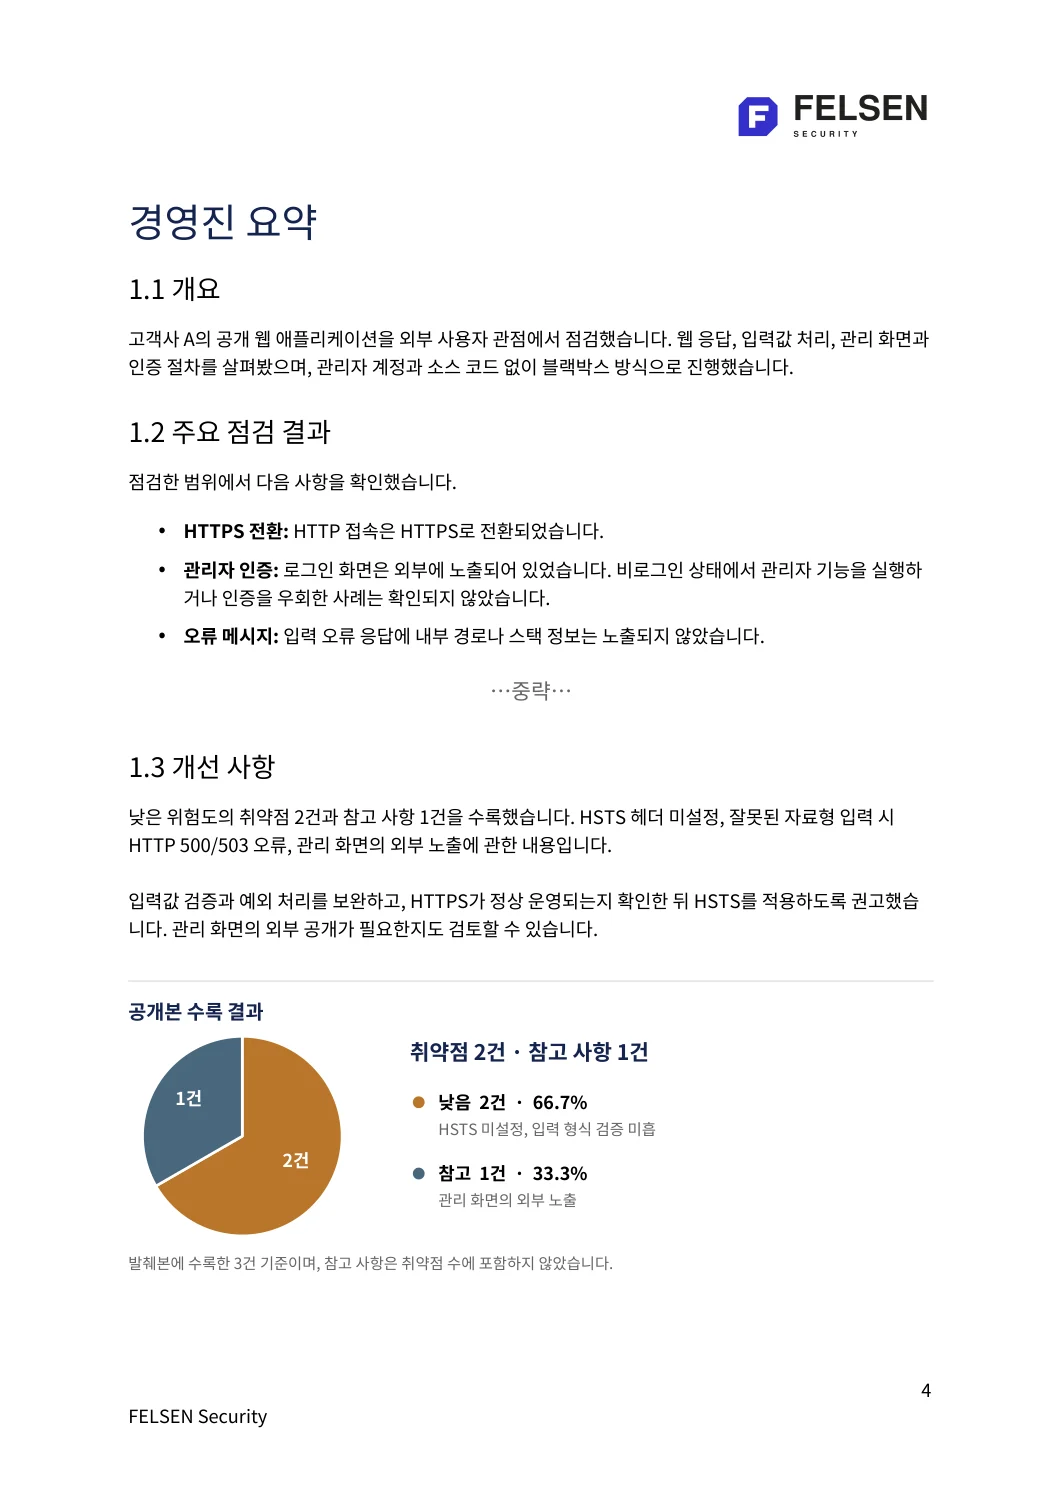
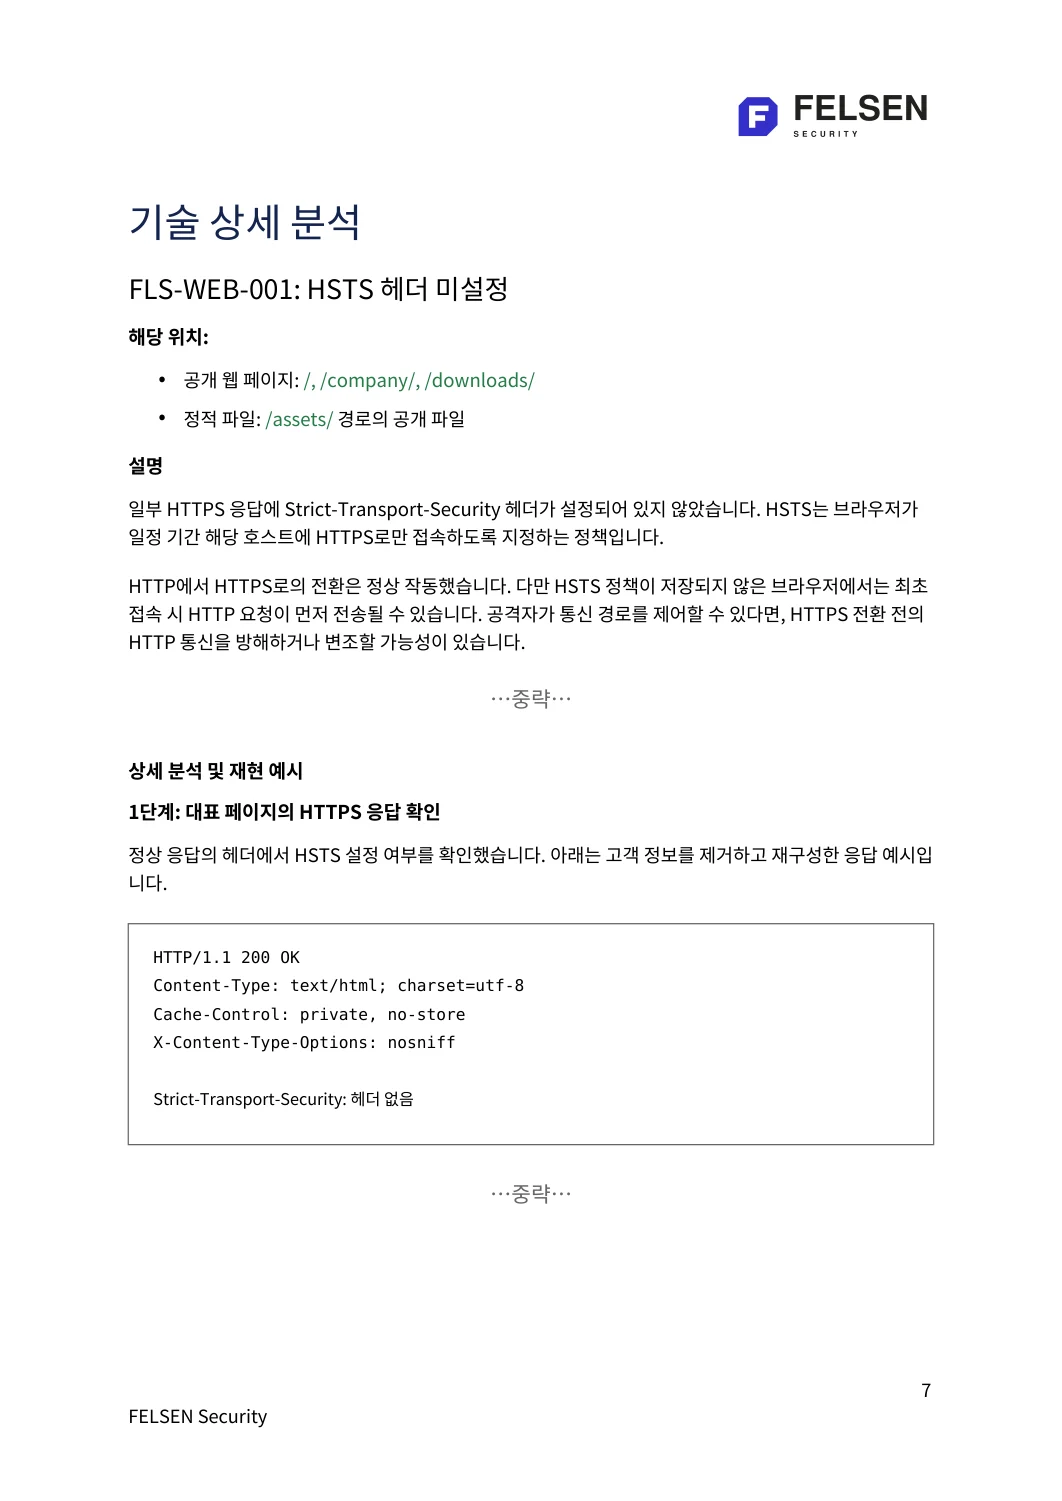
보고서 주요 페이지 미리 보기
경영진 요약과 기술 상세 분석 페이지입니다. 고객 정보는 익명화했습니다.