Exploitarium 킬 체인 1편: 브라우저부터 데이터베이스까지
링크 클릭 한 번이 운영 데이터베이스 접근으로 이어지는 가상의 공격 시나리오입니다. 여섯 가지 취약점이 하나의 공격으로 이어지는 과정을 분석했습니다.
취약점의 원인과 공격 경로를 분석한 연구 기록입니다. Medium에 게재한 글을 한국어로 소개합니다.
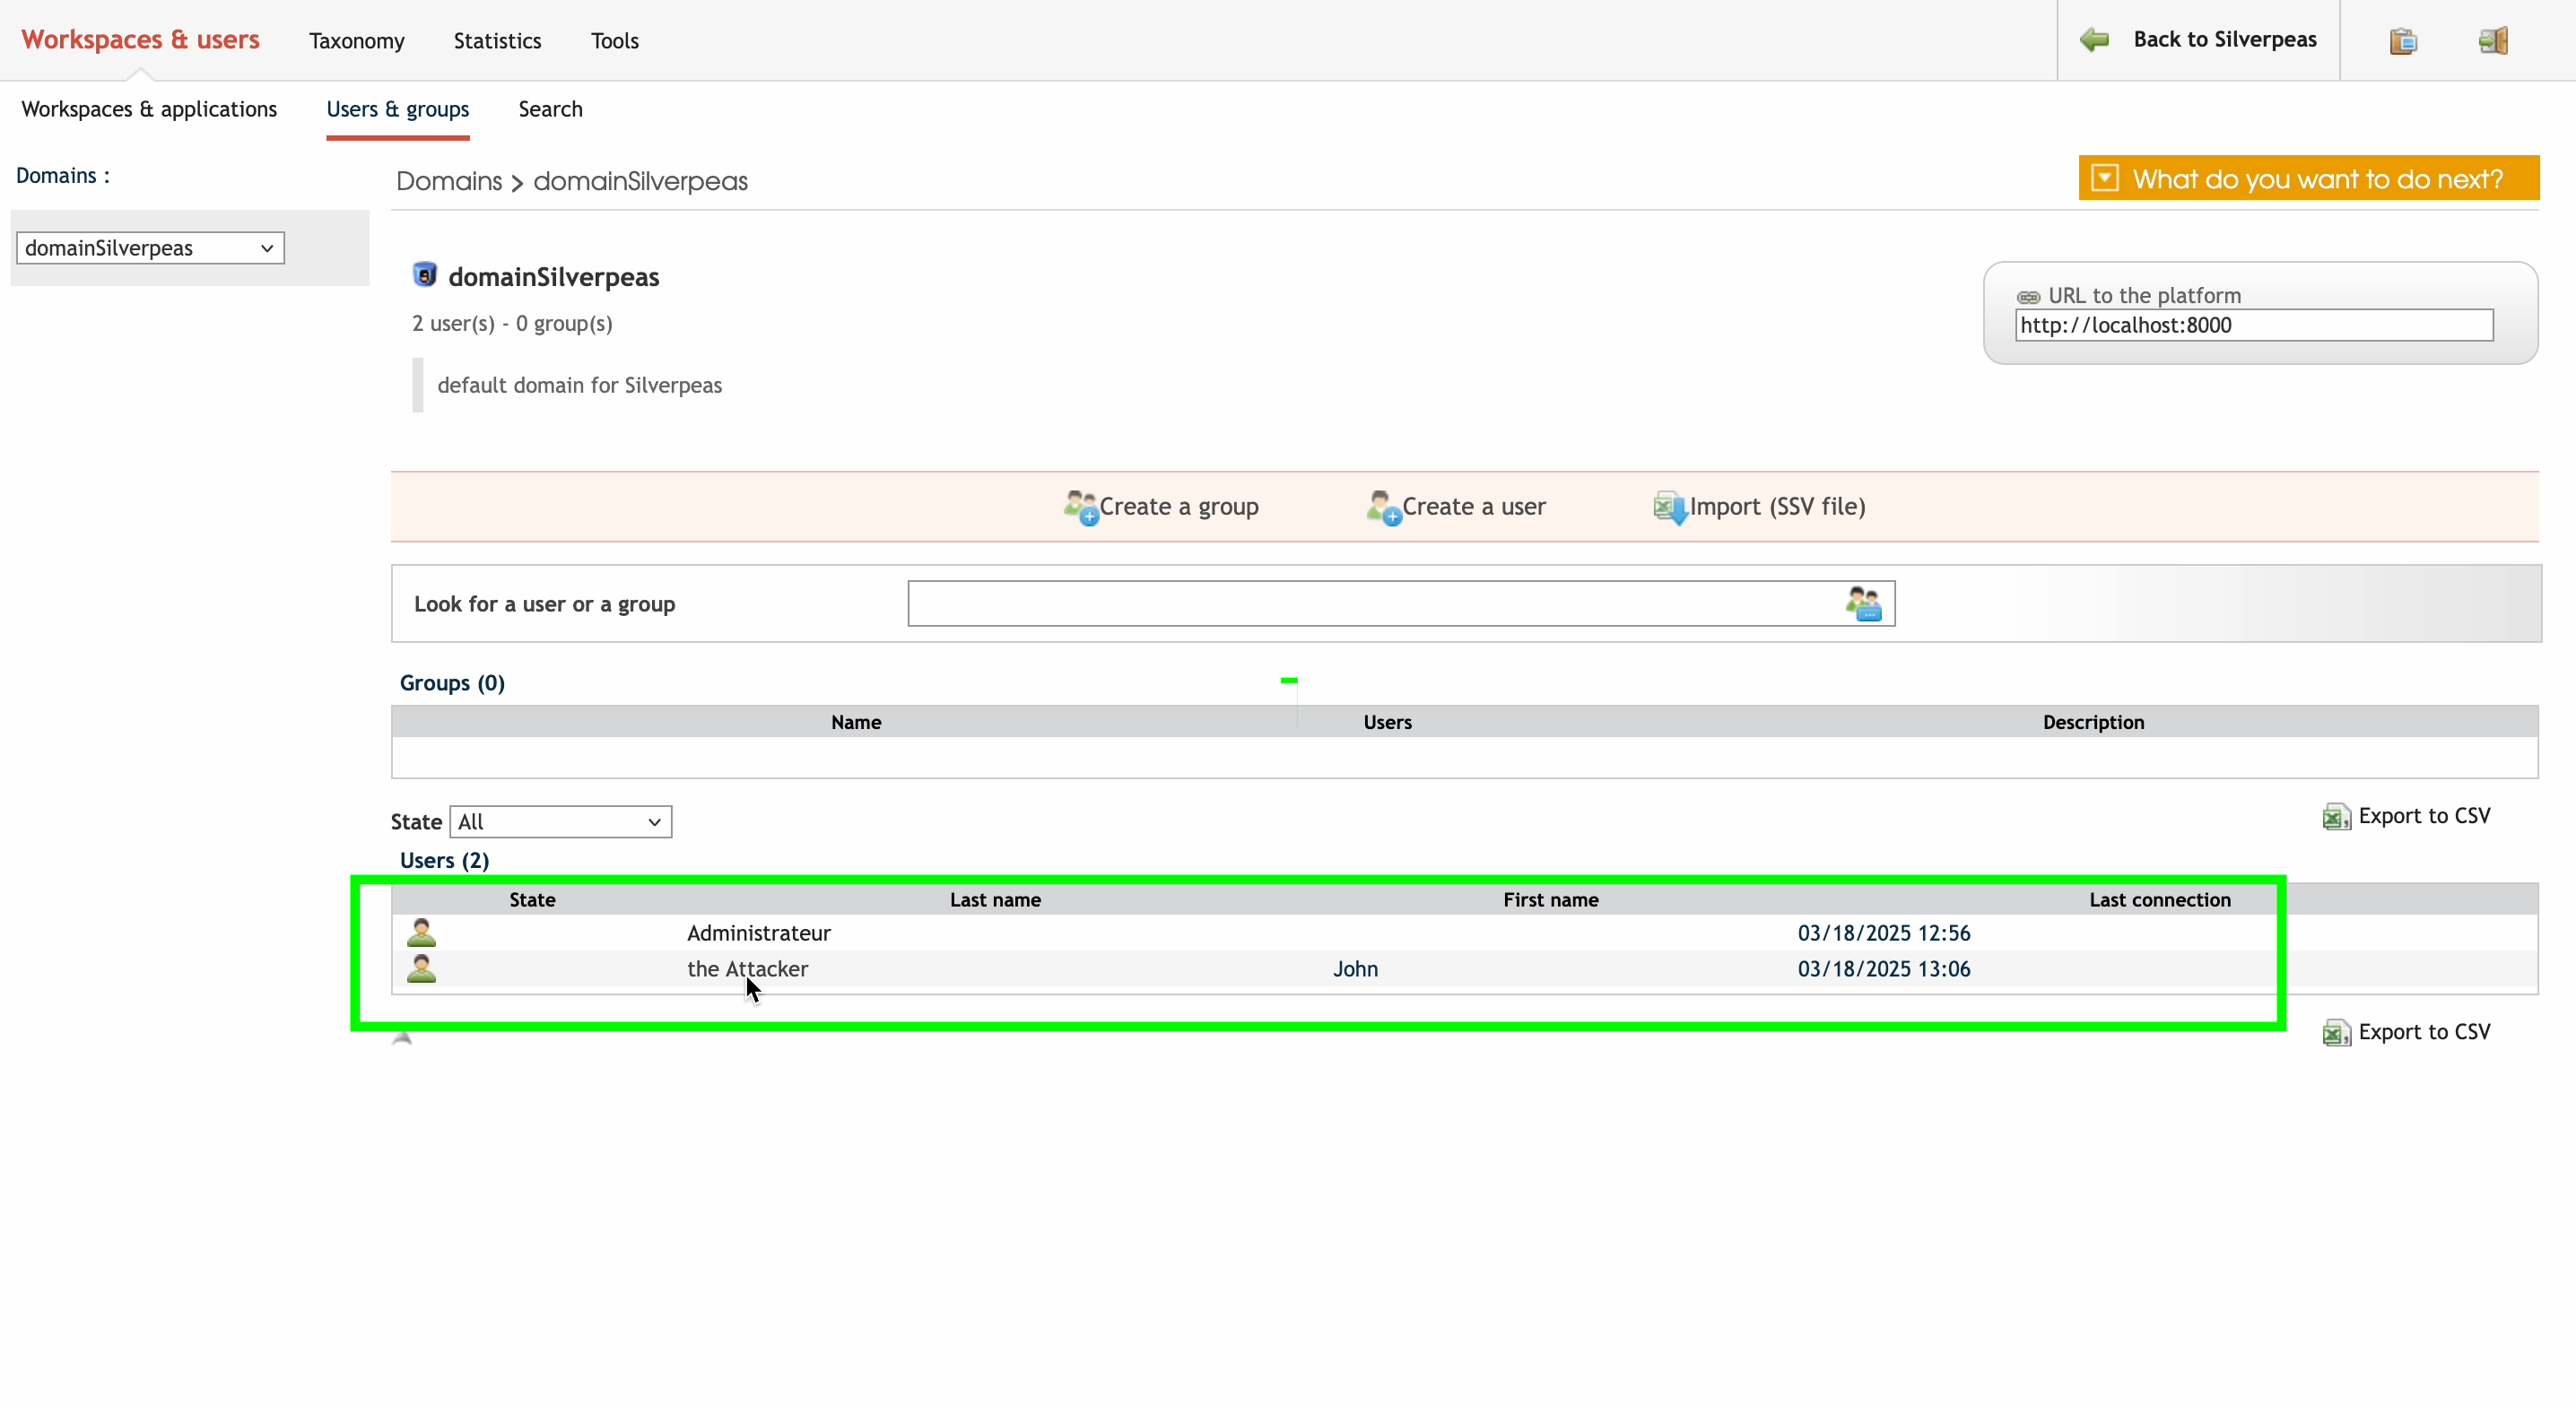
SVG 첨부파일을 통한 관리자 권한 상승. CVE-2025-45055의 발생 원인과 재현 과정, 대응 방안을 다룹니다.
CVE 분석 글 읽기링크 클릭 한 번이 운영 데이터베이스 접근으로 이어지는 가상의 공격 시나리오입니다. 여섯 가지 취약점이 하나의 공격으로 이어지는 과정을 분석했습니다.
일정에 첨부한 SVG 파일 하나로 일반 사용자가 관리자 계정을 만들 수 있었습니다. 발생 원인과 재현 과정, 대응 방안을 살펴봅니다.
서로 다른 나라의 VPN을 연결하면 익명성을 더 높일 수 있을까요? 구상의 배경과 Kali Linux 설정 예시를 살펴봅니다.
WAR 파일 업로드 기능이 서버 명령 실행으로 이어질 수 있습니다. Java 포틀릿 환경에서 이를 재현하고 대응 방안을 살펴봅니다.