🛡️ 익명성을 높이는 방법: 서로 다른 국가의 VPN 연결하기
들어가며
온라인에서 익명성을 확보하려 할 때 흔히 선택하는 방법은 VPN이나 Tor 네트워크입니다. 이 글에서는 한 걸음 더 나아가, 서방 정보기관과 권위주의 정권 어느 쪽의 추적도 피하려면 어떻게 해야 할지 살펴봅니다.
출발점은 조금 도발적입니다.
국가들이 서로 대립한다는 점을 개인정보 보호에 활용해 보자는 것입니다.
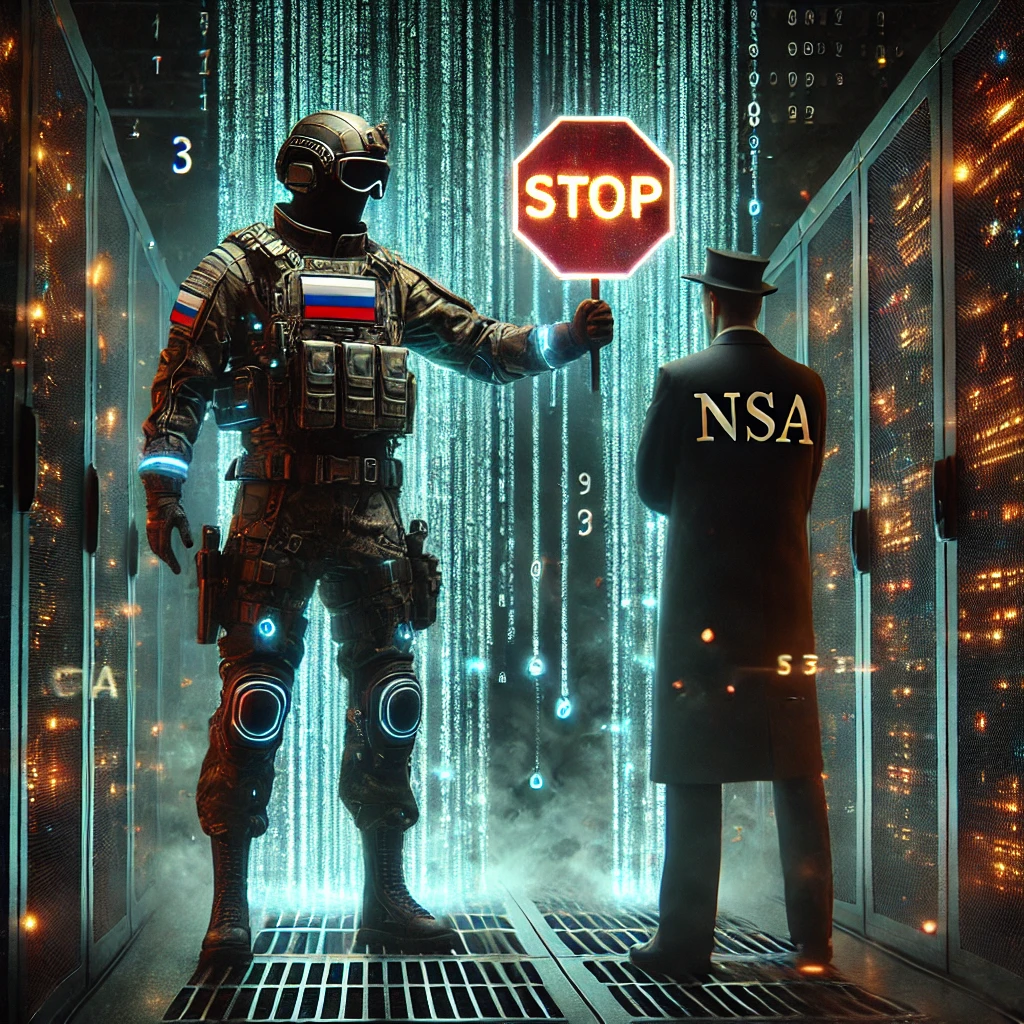
러시아, 중국, 미국처럼 서로 대립하는 국가의 VPN을 순차적으로 연결하면, 어느 한 정부나 정보 동맹도 전체 통신 경로를 추적할 수 없도록 구성할 수 있습니다.
이 글에서는 다음 내용을 다룹니다.
- 국가 간 관계를 고려한 VPN 체인의 개념과 장점
- 구성에 사용할 수 있는 VPN 서비스 예시
- Kali Linux를 이용한 단계별 설정 방법
🧠 국가 간 불신을 활용한다는 발상
VPN을 사용할 때는 운영업체에 대한 신뢰가 전제됩니다. 로그를 보관하거나 정보를 유출하지 않고, 당국의 정보 제공 요구에도 협조하지 않을 것이라는 신뢰입니다. 여기서는 강대국들이 서로를 신뢰하지 않는다는 점을 이용해, VPN 구성 자체로 개인정보를 보호할 수 있는지 살펴봅니다.
✳️ 핵심 아이디어
- 서로 적대적이거나 공조하지 않는 국가·지역의 VPN을 연결합니다. 예: 러시아 → 미국 → EU
- 한 국가가 모든 VPN 업체에 로그 제출을 강제할 수는 없습니다.
- 노드 하나가 침해되더라도 그 노드에서 확인할 수 있는 것은 전체 경로의 일부뿐입니다.
🌐 VPN 서비스 구성 예시
VPN 세 개를 연결하는 구성을 예로 들면 다음과 같습니다.
| 순서 | 국가 | 제공업체 | 특징 |
|---|---|---|---|
| 1 | 러시아 | HideMy.name | 러시아 소재, 인지도가 비교적 낮음 |
| 2 | 미국 | Private Internet Access (PIA) | 미국 소재, 암호화폐 결제 가능 |
| 3 | 아이슬란드 | Mullvad | EU 소재, 로그를 남기지 않는 익명 VPN |
특정 업체를 이용해야 하는 것은 아닙니다. 중요한 것은 각 VPN에 적용되는 관할권을 분산하는 것입니다.
💡 결제에는 암호화폐나 기프트카드를 사용하고, VPN 계정이 실제 신원과 연결되지 않도록 합니다.
⚙️ Kali Linux에서 VPN 세 개 연결하기
🧱 필요한 환경과 파일
- Kali Linux 또는 Debian 기반 배포판
- VPN 인증 정보와 설정 파일(OpenVPN은
.ovpn, WireGuard는.conf) openvpn,wireguard-tools중 사용할 도구 설치. 둘 다 사용할 수도 있습니다.
🔧 단계별 설정
1단계: VPN 클라이언트 설치
sudo apt update
sudo apt install openvpn wireguard resolvconf
2단계: 설정 파일을 모아 둘 디렉터리 만들기
mkdir ~/vpn-chain && cd ~/vpn-chain만든 디렉터리에 다음 설정 파일을 넣습니다.
russia.ovpnusa.ovpnmullvad.ovpn
3단계: 첫 번째 VPN 실행 — 러시아
sudo openvpn --config russia.ovpn첫 번째 VPN이 연결될 때까지 기다립니다. 이 VPN이 전체 구성의 가장 바깥쪽 터널이 됩니다.
4단계: 두 번째 터미널에서 미국 VPN 실행
첫 번째 VPN 연결 안에 두 번째 VPN 터널을 구성합니다.
sudo openvpn --config usa.ovpn5단계: 세 번째 터미널에서 Mullvad 또는 WireGuard 실행
세 번째 VPN도 OpenVPN을 사용한다면 다음 명령을 실행합니다.
sudo openvpn --config mullvad.ovpnWireGuard를 사용한다면 아래 명령을 실행합니다.
sudo wg-quick up mullvad이 구성에서 트래픽은 다음 순서로 이동합니다.
Kali → 러시아 VPN → 미국 VPN → Mullvad(아이슬란드) → 인터넷
🕵️♂️ 단계별 연결 확인
VPN을 하나씩 연결할 때마다 다음 명령으로 IP 주소를 확인합니다.
curl ifconfig.me다음 명령으로도 확인할 수 있습니다.
curl ipinfo.io단계별 결과를 비교해, VPN을 연결할 때마다 IP 주소가 바뀌는지 확인합니다.
🧪 함께 적용하면 좋은 보안 설정
- 마지막 웹 탐색 단계에는 가상 머신에서 실행하는 Whonix Gateway나 Tails를 사용합니다.
- WebRTC, JavaScript, 캔버스 핑거프린팅을 비활성화합니다.
- DNS 유출을 막으려면 DNS 경로를 직접 설정하거나 DNS-over-HTTPS(DoH)를 사용합니다.
iftop,tcpdump,wireshark로 트래픽을 살펴보고 이상 징후가 있는지 확인합니다.
🔐 완전한 익명성을 보장할 수 있을까?
100% 익명성을 보장하는 방법은 아닙니다. 다만 추적을 훨씬 어렵게 만들 수는 있습니다.
- 각 VPN 업체가 확인할 수 있는 범위는 전체 경로 중 한 구간뿐입니다.
- 국가 간 갈등으로 법적 공조가 이뤄질 가능성이 낮아집니다.
- 한 기관이나 조직이 전체 경로를 추적하기는 사실상 불가능하거나, 감당하기 어려울 만큼 많은 비용이 듭니다.
🧩 마치며
국가 간 공조가 어렵다는 점을 활용하면, 다크넷에 전적으로 의존하지 않고도 익명성 보호를 강화한 환경을 구성할 수 있습니다.
누구에게나 필요한 구성은 아닙니다. 다만 언론인, 내부고발자, 핵티비스트, 그리고 개인정보 보호를 특히 중요하게 생각하는 사람이라면 직접 검토하고 실험해 볼 만한 방식입니다.
🎯 프라이버시를 지키려는 이유는 무언가를 숨기기 위해서만이 아닙니다. 보호해야 할 정보가 있기 때문입니다.
💬 스크립트와 자동화가 필요하다면
이 구성을 스크립트로 만들거나 systemd·bash로 자동화하는 방법이 궁금하시면 댓글이나 메시지로 의견을 남겨 주세요.
필요한 내용을 더 자세히 다루겠습니다.